De fleste af os ignorerer den lille opdateringsboble i WordPress-dashboardet. Hjemmesiden virker, og siderne indlæses, så det føles helt fint at vente. Og så bliver “senere” pludselig til et helt år.
Så hvad sker der egentlig? Ikke så meget i starten, og det er netop fælden. Der går ikke noget i stykker den første dag. Men en gammel hjemmeside samler risiko lidt efter lidt, og problemerne kommer ofte alle på én gang. Her kan du læse, hvad der går galt, når man springer WordPress opdatering over, og hvad du kan gøre ved det.
Hvorfor skal WordPress opdateres?
WordPress er software, som der bliver arbejdet på hele tiden. Udviklerne retter fejl, lukker sikkerhedshuller og sørger for, at det kan køre med nye PHP-versioner og moderne browsere. Hver opdatering er en lille del af det arbejde. Springer du den over, bliver du på den gamle version, og den gamle version beholder sine kendte fejl.
Og WordPress selv er kun en del af din hjemmeside. Du har også et tema og nogle plugins, som hver især er lavet af forskellige udviklere med hver deres tidsplan. Du passer altså på flere små programmer på én gang. Når et af dem kommer bagud, kan de andre begynde at få problemer med det.
Sikkerhedsrisici ved en forældet WordPress-hjemmeside
WordPress bruges af en stor del af alle hjemmesider, så hackere interesserer sig meget for det. De vælger ikke sider ud med håndkraft. Robotter scanner nettet hele dagen og leder efter gamle versioner med kendte svage punkter. En forældet hjemmeside kan løbe ind i:
- Malware gemt i dine filer
- Stjålne admin-logins, nogle gange så du bliver låst ude
- SQL-injection, hvor en fejl gør det muligt at læse eller ændre din database
- Cross-site scripting (XSS), hvor skadelig kode kører i dine besøgendes browsere
- Spamsider eller skjulte links, som bliver lagt ind på din hjemmeside
- Lækkede kundedata, som kan give problemer i forhold til GDPR
Hvad sker der, når en hacker finder en gammel side?
Når en robot finder et svagt plugin, går det hurtigt. Angriberen kommer ind og efterlader ofte en bagdør. Det er en skjult vej tilbage ind på din hjemmeside. Du kan rydde op i de skader, du kan se, og hackeren kan stadig gå ind igen i næste uge. Derfor bliver nogle sider hacket igen og igen.
Det drilske er, at du måske slet ikke opdager det. Din hjemmeside kan sende spam-mails i ugevis. Den kan sende nogle besøgende videre til en tvivlsom side, mens du selv ser den helt normalt. Mange finder først ud af det via en advarsel fra Google eller en besked fra webhotellet om, at kontoen er suspenderet. Så har det ofte stået på et stykke tid.
Forældede plugins og temaer er det svageste led
De fleste hackede WordPress-sider bliver ikke angrebet gennem selve WordPress. Sikkerhedseksperter finder gang på gang, at det svage punkt er et plugin eller et tema. WordPress-kernen bliver gennemgået grundigt. Et lille plugin fra én enkelt udvikler bliver langt mindre kontrolleret.
Hold øje med disse ting:
- Sikkerhedshuller, der allerede er offentligt kendt. Alle kan læse om dem, også hackere.
- Plugins, som udvikleren har opgivet, og som aldrig bliver rettet
- Piratkopierede (nulled) temaer, som ofte indeholder skjult malware
- Plugins du installerede en gang og glemte. Selv et deaktiveret plugin kan blive angrebet, hvis filerne stadig ligger på serveren.
- For mange plugins, fordi hvert enkelt er endnu en ting, der skal holdes opdateret
- Gamle plugins, der ikke kan lide de nyere, og som ødelægger funktioner
En langsommere hjemmeside og dårligere placeringer på Google
Opdateringer handler om mere end sikkerhed. Nyere versioner af WordPress, temaer og plugins kan køre hurtigere, og gammel kode bliver ofte tung med tiden. Siderne indlæses langsomt, og besøgende opgiver, før de har set noget. Det går ud over salget og indtrykket af din virksomhed.
Det påvirker også din placering i søgemaskinerne. Google ser på sidehastighed og den generelle kvalitet. Google advarer også brugere mod sider, de mener er inficeret. Sker det for dig, kan din trafik falde hurtigt, og det kan tage tid at genvinde tilliden. En gammel hjemmeside kan altså koste besøgende og kunder, uden at du kan se hvorfor.
Når tingene begynder at gå i stykker
Jo længere du venter, jo større bliver springet mellem versionerne. Et lille spring er nemt at rette. Et spring på et år eller mere er noget helt andet. Kontaktformularer holder op med at sende mails. Menuer opfører sig mærkeligt. Layoutet ser lidt forkert ud. Nogle gange viser siden en tom hvid skærm eller en “kritisk fejl” og ingenting andet.
PHP spiller en stor rolle her. Det er det sprog, der får WordPress til at køre på din server. Webhoteller opgraderer PHP med jævne mellemrum, og gamle PHP-versioner får ikke længere sikkerhedsrettelser. Er dit tema eller plugin for gammelt, virker det måske ikke med den nye version. Så opgraderer webhotellet, og din hjemmeside går ned en helt tilfældig tirsdag.
Hvad kan gå galt, og hvornår?
Tabellen her viser, hvordan det typisk bliver værre, jo længere du venter:
| Tid uden opdateringer | Hvad der kan ske | Risikoniveau |
|---|---|---|
| 1 til 3 måneder | Små fejl, langsommere sider, nogle kendte plugin-fejl | Lav til middel |
| 3 til 6 måneder | Flere plugin-konflikter, større risiko for et vellykket angreb | Middel |
| 6 til 12 måneder | Ødelagte funktioner, PHP-fejl, sikkerhedsadvarsler | Høj |
| Over 1 år | Nedbrud, hacket hjemmeside, tabt søgetrafik, dyr reparation | Meget høj |
Se tallene som et groft fingerpeg og ikke som en sikker tidsgrænse. Hvis et populært plugin har en alvorlig sårbarhed, kan en hjemmeside blive ramt få dage efter, at nyheden er offentlig.
Hvad koster det, hvis du ikke opdaterer?
Mange springer opdateringer over, fordi de virker besværlige. At rette en hacket hjemmeside er meget mere besværligt. Nogen skal fjerne malwaren, gennemgå alle filer og gendanne rene kopier. Din side kan være nede i flere dage. Er det allerede sket for dig, skal en hacket hjemmeside renses, før noget andet.
Der er også mindre omkostninger. Dine mails kan ende i spamfiltret, hvis dit domæne bliver sat på en sortliste. Kunder kan føle sig mindre trygge ved at handle hos dig. Og hvis personoplysninger er blevet afsløret, skal du som regel anmelde det til myndighederne inden for 72 timer efter GDPR. I Danmark er det Datatilsynet. Det er meget at håndtere midt i en dårlig uge.
Hvor ofte skal du opdatere WordPress?
Der er ikke ét rigtigt svar, men de her vaner passer til de fleste hjemmesider:
- Installér sikkerhedsrettelser, så hurtigt du kan. En til to dage er et godt mål.
- Lav en fuld runde opdateringer (WordPress, plugins og tema) mindst to gange om året. En travl hjemmeside eller webshop har brug for det oftere.
- Kig forbi opdateringssiden i dashboardet en gang om måneden, så du opdager store sikkerhedsopdateringer.
- Tag en backup før hver opdatering, hver gang.
- Slet plugins og temaer, du ikke bruger.
- Test større WordPress-versioner, før du lægger dem på den rigtige hjemmeside. Små sikkerhedsopdateringer af WordPress installeres som udgangspunkt automatisk.
Sådan opdaterer du WordPress uden at ødelægge din hjemmeside
Opdatering føles risikabelt, og derfor udskyder mange det. Med nogle få simple trin bliver det meget tryggere.
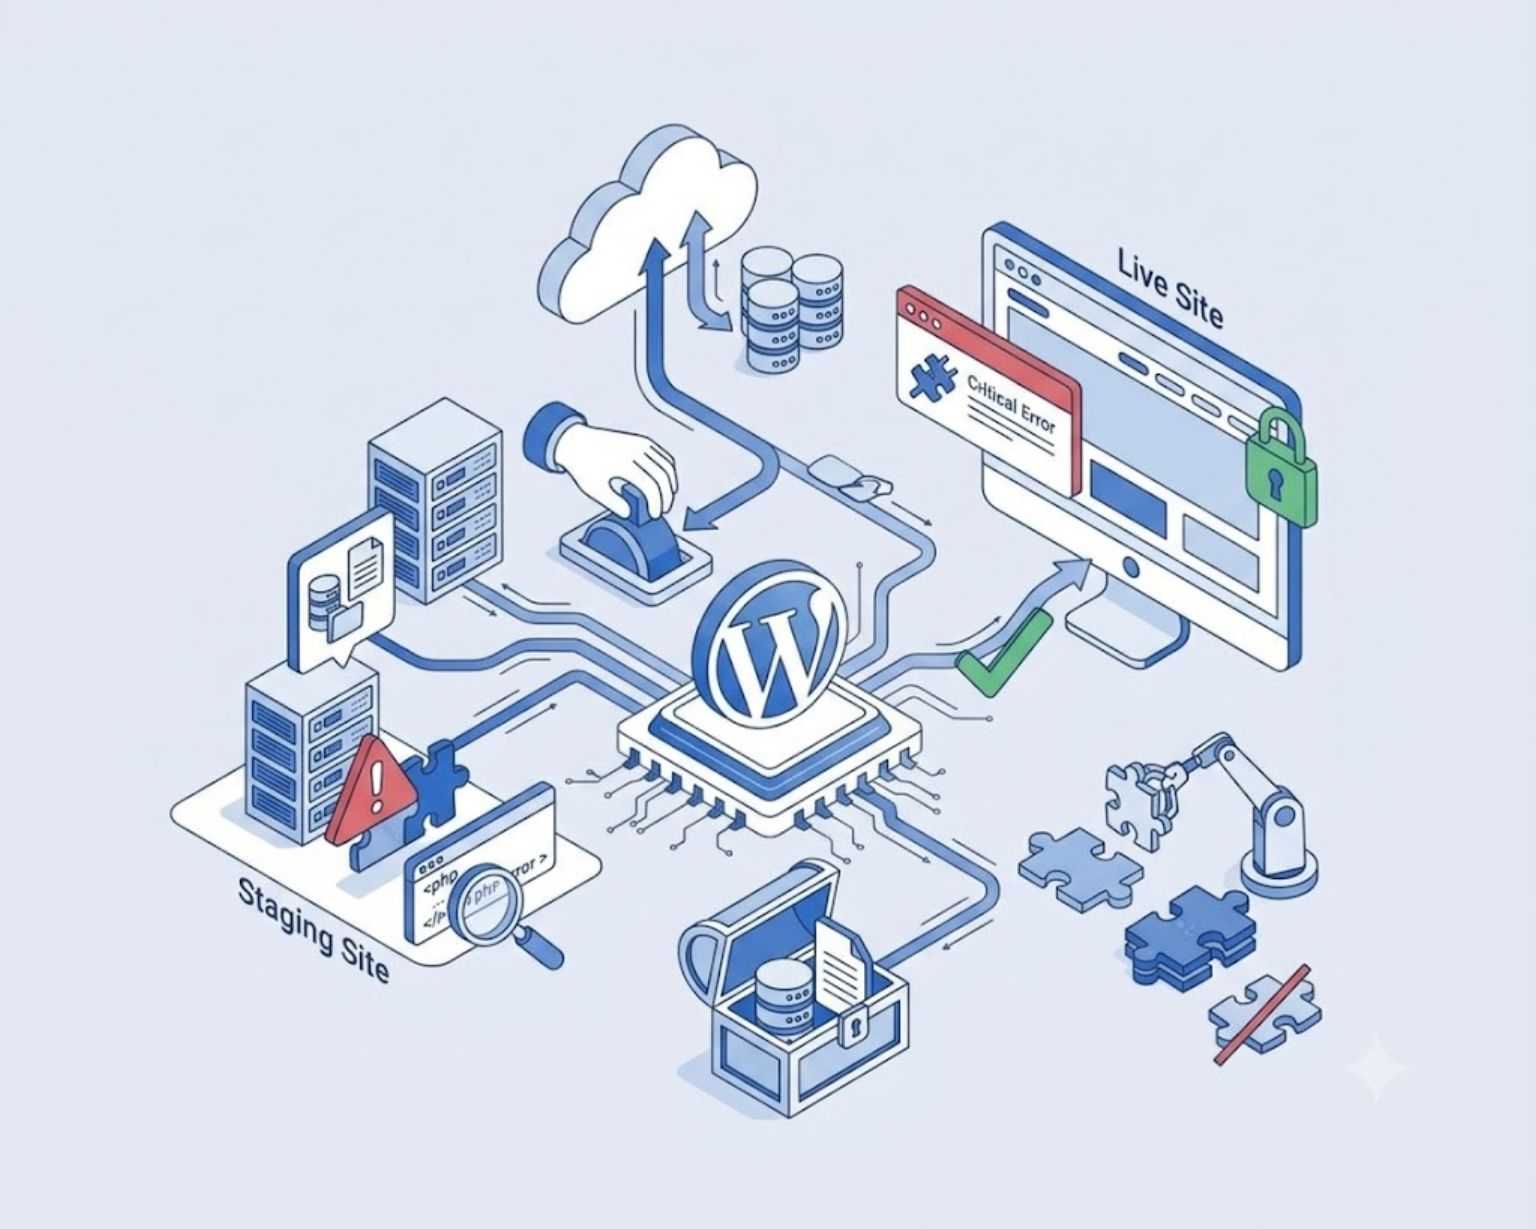
- Tag en fuld backup af dine filer og din database.
- Har du en testkopi af siden (staging), så opdatér den først.
- Opdatér plugins ét ad gangen, ikke alle på én gang.
- Tjek dine vigtigste sider, menuer og kontaktformularen efter hver ændring.
- Hvis noget går i stykker, så gendan backuppen og find ud af, hvilken opdatering der var skyld i det.
- Skriv ned, hvad du har ændret, og hvornår.
Lyder det som meget? Det er du ikke den eneste, der synes. Den liste er mere eller mindre det, en serviceaftale dækker: først backup, så opdateringerne, og til sidst en kontrol af, at hjemmesiden stadig virker.
Vores råd: Vent ikke på advarselssignalet
De fleste hjemmesideejere, vi snakker med, udskyder opdateringer, fordi der ikke ser ud til at være noget galt. Det er forståeligt. En side, der ser fin ud, føles også fin. Men “ser fin ud” og “er sikker” er to forskellige ting, og forskellen opdager man ofte først, når noget holder op med at virke.
Du behøver ikke være udvikler for at holde styr på det. Du skal bruge en backup, en rutine og lidt opmærksomhed, også selvom det kun er to gange om året. Vil du hellere give opgaven videre, kan du se vores priser eller skrive via kontaktformularen, så tager vi backup, kører opdateringerne og tjekker bagefter, at din hjemmeside stadig virker.
Ofte stillede spørgsmål
Er det sikkert aldrig at opdatere WordPress?
Nej. Gamle versioner har kendte sikkerhedshuller, og robotter leder efter dem hele dagen. En lille hjemmeside med få besøgende er stadig et mål, fordi robotterne ikke bekymrer sig om størrelsen. Opdatering er en af de nemmeste måder at mindske risikoen på.
Kan en WordPress opdatering ødelægge min hjemmeside?
Nogle gange, ja. En ny opdatering kan komme i konflikt med et gammelt plugin eller tema. Derfor skal du altid tage en backup først og tjekke siden bagefter. Men hvis du udskyder opdateringer længe, giver det som regel større problemer end selve opdateringen.
Hvordan ved jeg, om min WordPress-hjemmeside er forældet?
Log ind og gå til Dashboard og derefter Opdateringer. Her kan du se, hvad der venter for WordPress, plugins og temaer. Du kan også åbne Værktøjer og derefter Webstedets sundhed. Er der en lang liste af ventende opdateringer, er din hjemmeside bagud.
Hvad hvis jeg kun opdaterer plugins og ikke WordPress selv?
Så efterlader du et hul. Opdateringer af WordPress retter fejl i selve softwaren, og plugins kan holde op med at virke godt sammen med en gammel version. Det er bedst at holde alle tre opdateret: WordPress, plugins og tema.
Skal jeg slå automatiske opdateringer til?
Det kommer an på det. WordPress installerer allerede selv små sikkerhedsopdateringer. For plugins og temaer er automatiske opdateringer praktiske, men de kan ødelægge noget, når ingen holder øje. Mange lader betroede plugins opdatere sig selv og tester de større ændringer manuelt, eller lader en anden gøre det for sig.